Hospital Clínico de la U. de Chile se querella tras sufrir ciberataque y filtración de información médica confidencial
Daniela Lobos
La acción penal fue presentada luego de que terceros vulneraran uno de los sistemas del recinto y accedieran a información asociada a exámenes médicos. El hospital aún no determina el alcance total de los datos comprometidos.
Publicidad
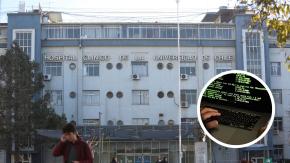
El Hospital Clínico de la Universidad de Chile (HCUCH) presentó una querella criminal luego de confirmar un ciberataque y la filtración de información médica confidencial de pacientes.
La acción penal fue presentada por el director general del establecimiento, el médico cirujano Eduardo Tobar Almonacid, ante el 3° Juzgado de Garantía de Santiago, por los delitos de acceso ilícito y receptación de datos informáticos.
El ciberataque afectó directamente al Servicio de Imagenología del hospital y permitió que terceros no autorizados accedieran a información asociada a exámenes médicos realizados en el recinto.
El sistema vulnerado corresponde a la plataforma RIS PACS, utilizada para gestionar aspectos administrativos del Servicio de Imagenología y para almacenar y visualizar digitalmente radiografías, escáneres y otros exámenes médicos.
A través de esta plataforma, los responsables de la intrusión accedieron a órdenes de exámenes y a sus respectivos resultados.
Según la querella, la información fue posteriormente publicada en internet. Entre los datos que quedaron expuestos se encuentran:
RUT y nombre completo de los pacientes.
Sexo, edad y fecha de nacimiento.
Fecha y hora exacta de los exámenes.
Nombre y modalidad del examen realizado, incluyendo prestaciones de Imagenología y Medicina Nuclear.
Nombre del médico solicitante.
Resultados de los exámenes
La alerta llegó desde la Agencia Nacional de Ciberseguridad
La vulneración no fue detectada inicialmente por el hospital, sino que fue advertida por la Agencia Nacional de Ciberseguridad (ANCI).
El organismo informó a la Universidad de Chile sobre una publicación en un foro de internet denominado “Red Clinica Chile 120 GB”, alojado en la dirección darkforums.as, donde se exhibía la base de datos obtenida.
Tras recibir la alerta, el administrador del sistema del hospital, Gabriel Aguilera Voth, revisó el contenido y confirmó que los antecedentes correspondían a pacientes del establecimiento.
La ANCI notificó a la Universidad de Chile el domingo 20 de septiembre de 2026 sobre el hecho.
Tras constatar la intrusión, los equipos técnicos del hospital se contactaron con AGFA, empresa proveedora de la plataforma afectada, para implementar medidas de contención.
El hospital aún no determina el alcance total de la filtración
La querella reconoce que hasta ahora, no ha sido posible establecer con exactitud la magnitud total de la información sustraída, ni determinar si los datos sensibles fueron utilizados posteriormente para otros fines ilícitos.
Además, se iniciaron indagaciones administrativas internas para determinar si existió o no participación de funcionarios de la propia institución en la vulneración.
Las diligencias que solicita el hospital
En la querella, el Hospital Clínico de la Universidad de Chile solicitó una serie de diligencias para determinar cómo ocurrió la intrusión y quiénes estuvieron detrás de la filtración.
Entre ellas, pide que efectivos de la Brigada del Cibercrimen de la PDI se constituyan en el establecimiento para deteminar el alcance de la vulneración e investigar a los responsables de la publicación de los datos.
También solicitó tomar declaración a funcionarios que trabajan en la administración y seguridad de los sistemas informáticos.
Asimismo, pidió una autorización judicial para realizar interceptaciones telefónicas y rastrear las comunicaciones de los administradores del sitio donde fueron difundidos los antecedentes.
La investigación quedó en manos del Ministerio Público, que deberá coordinar las diligencias con la PDI.
Por último, el hospital indicó que tras ser notificado del ciberataque, inhabilitó la cuenta comprometida y suspendió preventivamente la plataforma externa de consulta para implementar mejoras de seguridad.